Zonder Multi Factor Authenticatie (MFA) zijn bedrijven een makkelijk doelwit voor cybercriminelen. Zeker als een werknemer valt voor Phishing of wachtwoorden deelt met anderen. Wat houdt bedrijven tegen om gebruik te maken van MFA?
In ongeveer 80 procent van de cyberaanvallen wordt er misbruik gemaakt van gebruikersnamen en wachtwoorden. Inloggegevens vormen dus een van de grootste bedreigingen voor bedrijven. De reden daarachter is simpel, inloggegevens zijn geldige gegevens. Een hacker kan daarmee makkelijk toegang krijgen tot een netwerk zonder dat de antivirussoftware, de firewall of andere beveiligingstechnologieën daarbij iets abnormaals bespeuren. Het systeem gaat ervanuit dat de persoon die toegang krijgt tot het netwerk ook daadwerkelijk is wie hij zegt dat hij is.
Het instellen van MFA verkleint de kans op een datalek significant. Uit een enquête van ISDecisions onder 500 IT securitymanagers in de VS en het VK bleek echter dat een aantal jaar geleden nog maar 38% van de organisaties gebruik maakte van MFA. Helaas laat recent onderzoek zien dat er op dit gebied nog niet veel veranderd is. Hoewel veel bedrijven de bedreiging kennen, nemen niet genoeg bedrijven de veiligheidsmaatregelen die nodig zijn om hun netwerk voldoende te beschermen, zo blijkt ook uit een bericht van RTL Nieuws.
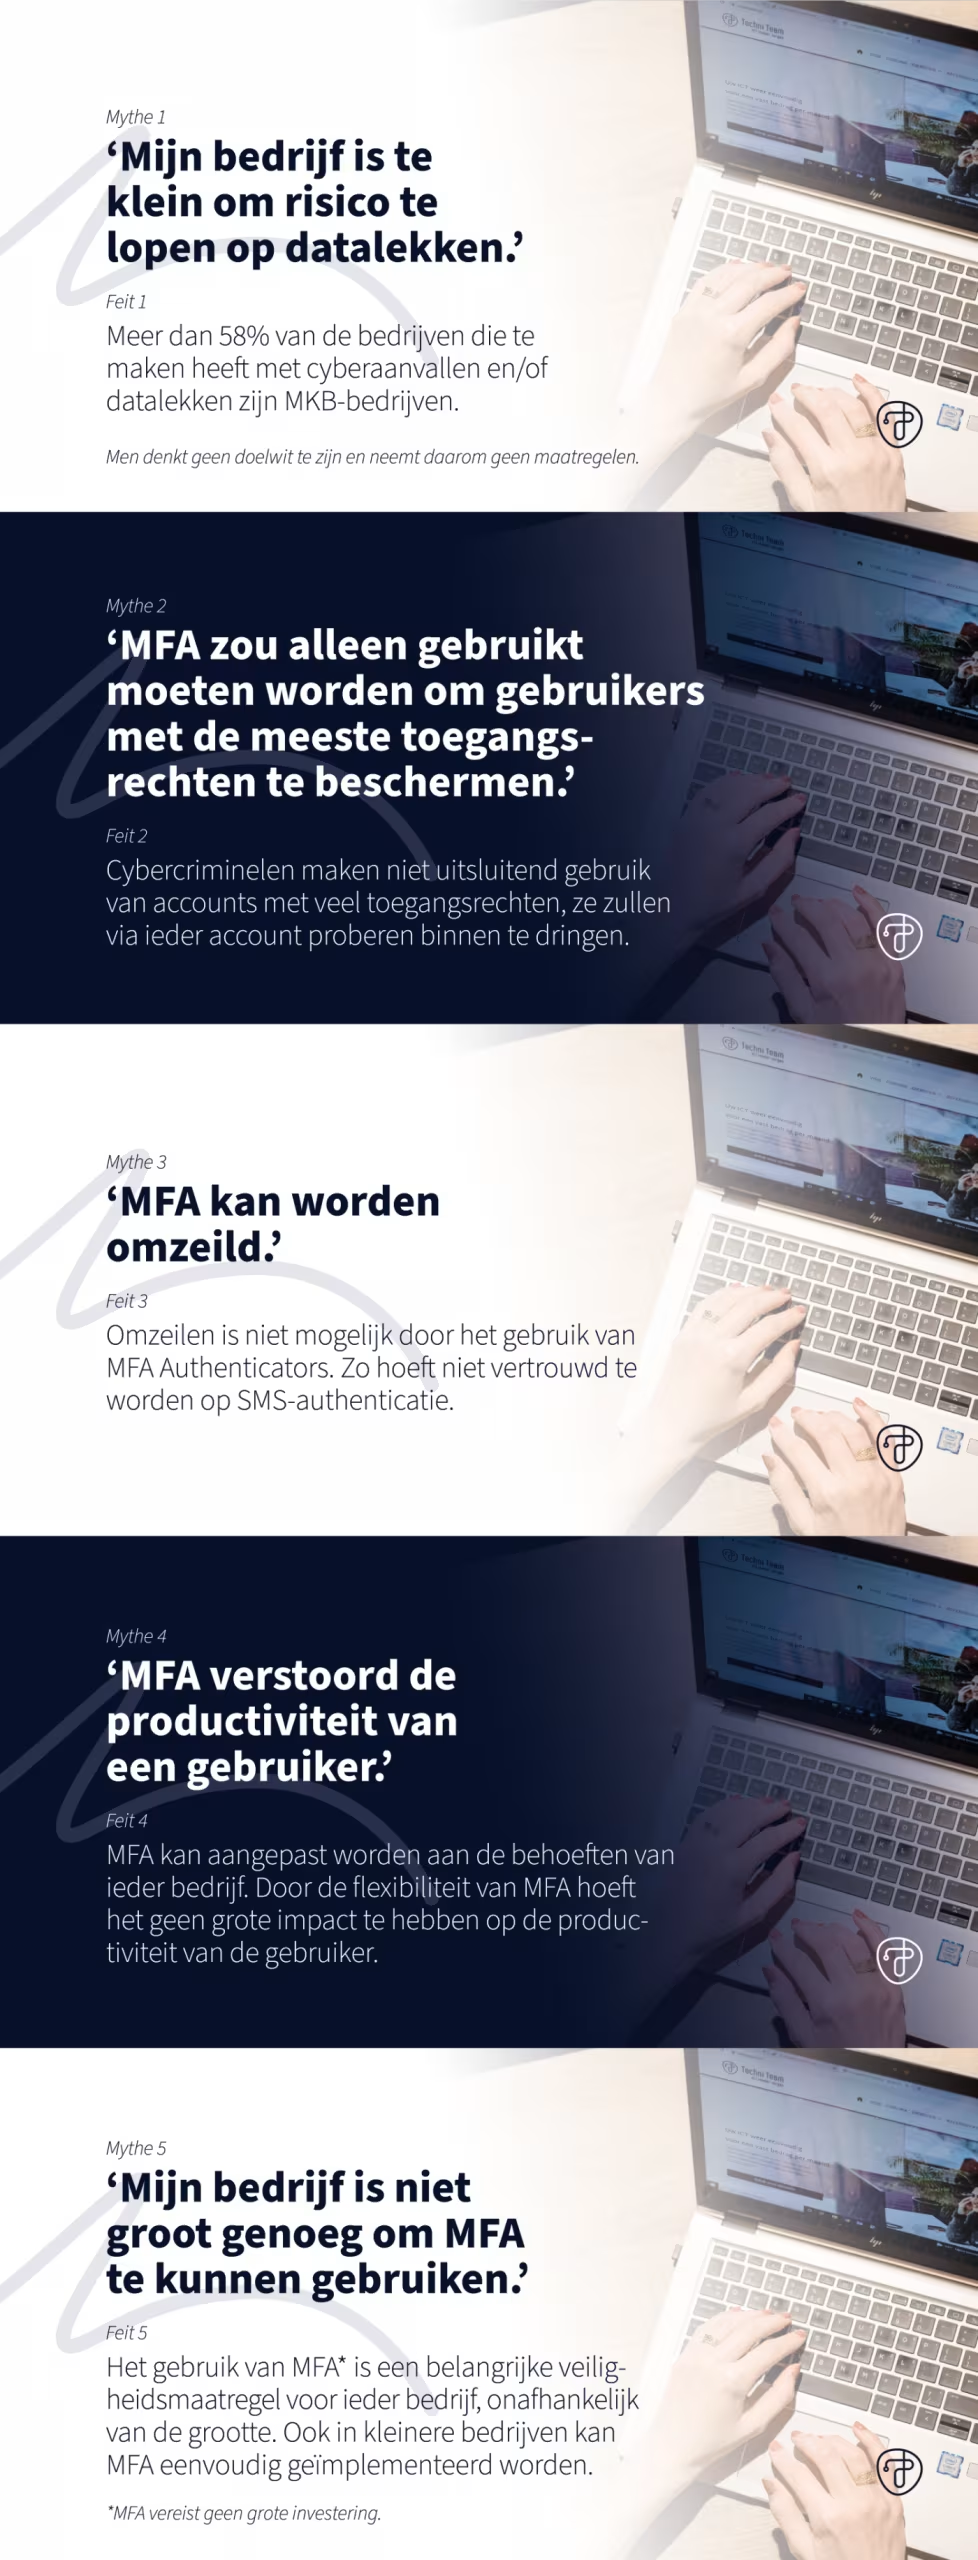
Organisaties die geen gebruik maken van MFA vormen een makkelijk doelwit voor cybercriminelen. Wat houdt hen tegen? Hieronder staan vijf veelgehoorde mythes die bedrijven ervan weerhouden om gebruik te maken van MFA.
Ontdek hoe UserLock het eenvoudig maakt om MFA en contextueel toegangsbeheer in te schakelen binnen een Windows Active Directory omgeving.